
Weet jij hoe goed je organisatie is beveiligd? Je wil daar niet pas achter komen nadat een cyberaanval heeft plaatsgevonden. Met een pentest ontdek je kwetsbaarheden in je applicaties, infrastructuur of cloudomgeving voordat kwaadwillenden dit kunnen misbruiken.

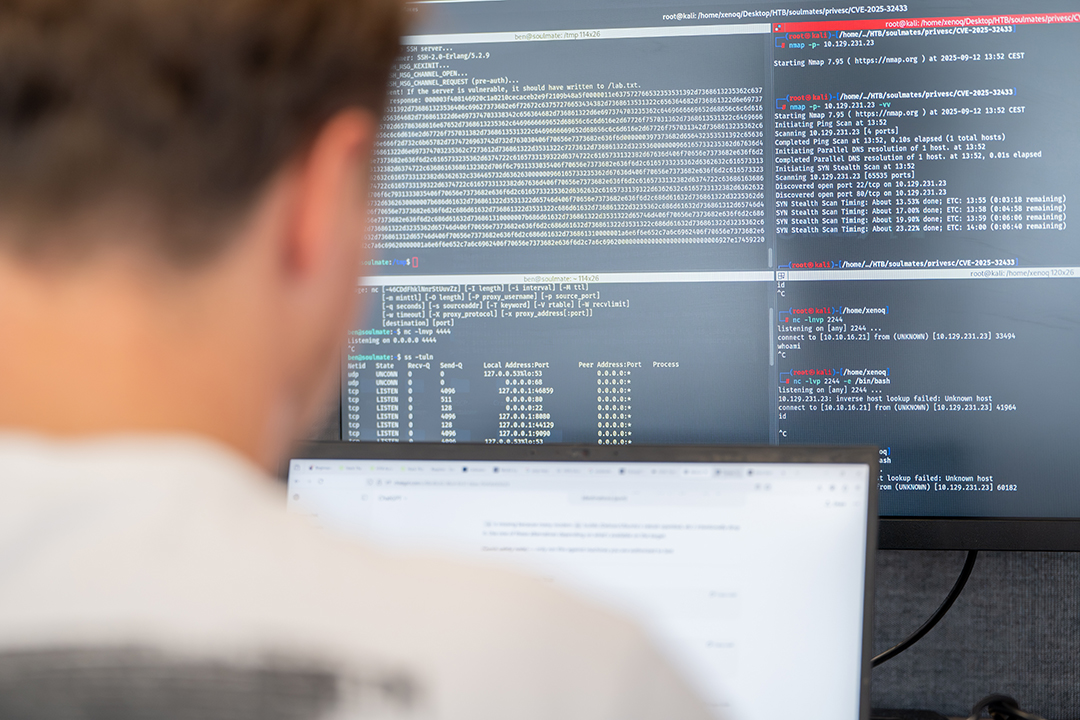
Een pentest (penetratietest) is een simulatie van een cyberaanval op je systemen, met als doel kwetsbaarheden te identificeren. Zo kunnen we beoordelen hoe gemakkelijk het voor een echte aanvaller is je systeem binnen te treden en welke acties nodig zijn. Door het uitvoeren van een pentest verklein je de kans op een datalek of cyberaanval.
PuraSec beschikt over het CCV-keurmerk Pentesten. Dat betekent dat onze pentesten voldoen aan de hoogste kwaliteitsstandaarden. Onze gecertificeerde pentesters maken gebruik van de nieuwste technieken en volgen de standaarden. Met hun diepgaande kennis vinden ze kwetsbaarheden die automatische scanners over het hoofd zouden zien. Onze ISO 27001-certificering geeft je de zekerheid dat wij vertrouwelijke gegevens veilig beheren volgens internationale normen.
Wij helpen je graag met welke pentest het beste past bij jouw organisatie.

We bepalen de scope
Samen
bepalen we welke systemen, applicaties of onderdelen we gaan testen.

We voeren de pentest uit
Onze ethical hackers zoeken handmatig naar kwetsbaarheden en testen of deze misbruikt kunnen worden.

Je ontvangt een duidelijke rapportage
We leggen uit welke risico's we hebben gevonden en geven praktische adviezen om deze op te lossen.

We controleren de verbeteringen
Zijn de kwetsbaarheden opgelost? Dan voeren we een hertest uit om te controleren of alles goed is beveiligd.

Een aanvaller moet eerst binnen zien te komen. Dat noemen we Initial Access. Dit kan bijvoorbeeld via phishing, social engineering, gestolen inloggegevens of een kwetsbaarheid in een systeem.
Wij kunnen testen hoe makkelijk een aanvaller toegang krijgt tot jouw organisatie. Maar we kijken verder dan alleen de voordeur. Want ook als de eerste toegang goed is beveiligd, kan een aanvaller misschien via een andere weg binnenkomen. Daarom onderzoeken we op basis van een dreigings- en risicoanalyse welke scenario’s voor jouw organisatie het meest relevant zijn.
Zo richten we de pentest op de risico’s die er voor jouw organisatie echt toe doen. Soms betekent dat dat we Initial Access Testing uitvoeren. In andere gevallen levert het testen van andere onderdelen meer waarde op. Zo krijg je een pentest die aansluit bij jouw organisatie en de risico’s die je daadwerkelijk loopt.
Een pentest laat zien welke kwetsbaarheden een aanvaller kan misbruiken. Een Cloud Configuration Review controleert of je cloudomgeving veilig is ingericht. Door beide te combineren krijg je een compleet beeld van de beveiliging van je cloudomgeving. We controleren de belangrijkste instellingen, leggen risico's duidelijk uit en geven praktische verbeteradviezen.

Identificeer kwetsbaarheden en onjuiste configuraties
Een penetratietest brengt in kaart welke kwetsbaarheden een aanvaller zou kunnen misbruiken. Een Cloud Configuration Review controleert of uw cloudomgeving veilig is geconfigureerd.
Krijg volledig inzicht in jouw beveiliging
Door beide te combineren, krijg je een volledig beeld van de beveiliging van je cloudomgeving. We controleren de belangrijkste instellingen, leggen de risico's helder uit en geven praktische aanbevelingen voor verbetering.
Je beveiliging kan nog zo goed op orde zijn, mensen zijn vaak de makkelijkste ingang voor aanvallers. Met social engineering-tests laten we zien hoe goed je team is voorbereid op phising, manipulatie en andere aanvallen. We ontdekken de zwakke plekken en helpen je team sterker te worden, voordat aanvallers er misbruik van maken.
Test de paraatheid van je team
Wij laten zien hoe goed jouw team is voorbereid op phishing, manipulatie en andere aanvallen.
Identificeer zwakke punten
Wij identificeren de zwakke plekken en helpen jouw team sterker te worden voordat aanvallers deze kunnen misbruiken.